
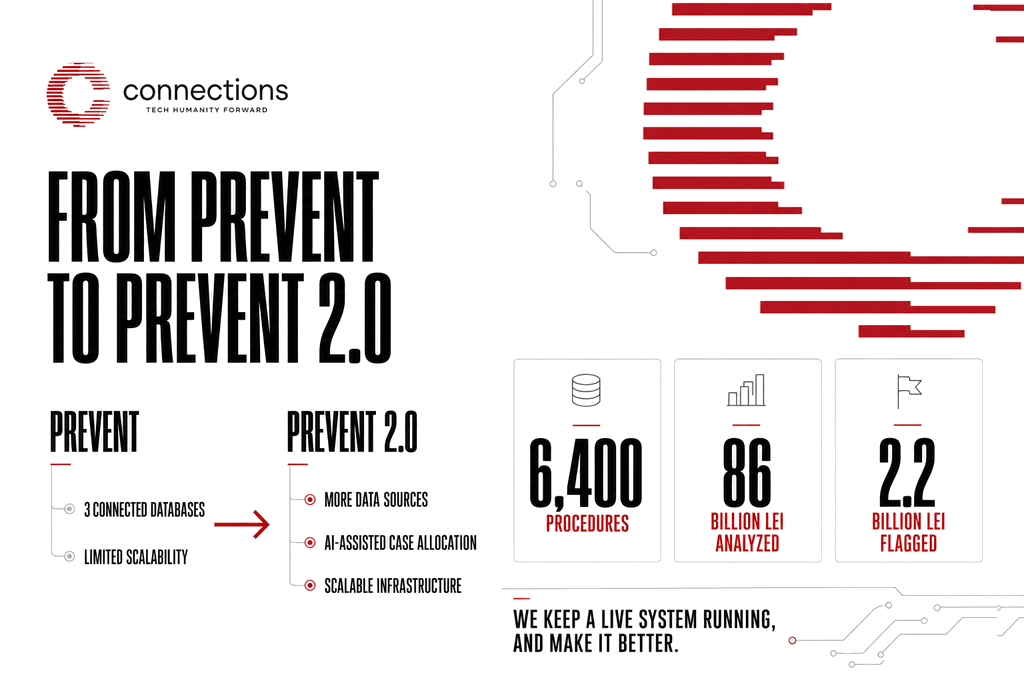
PREVENT, în forma sa inițială, era conectat la doar trei baze de date externe: SEAP, DEPABD și ONRC. Un sistem unic la nivel european ca model de bună practică, dar care funcționa de peste șapte ani pe o arhitectură cu conexiuni limitate — în condițiile în care volumul de proceduri verificate a crescut constant, de la 98.036 de proceduri (iunie 2017 – martie 2023) la 103.114 proceduri (iunie 2017 – iunie 2023), cu peste 450.000 de contracte subsecvente asociate.
PREVENT 2.0 extinde numărul de baze de date guvernamentale interogate, cu posibilitatea de actualizare continuă, și introduce un motor de căutare unificat cu formulare dinamice generate în funcție de drepturile utilizatorului. Alocarea cazurilor către inspectorii de integritate se face acum atât manual, cât și automat, printr-o componentă de inteligență artificială / machine learning care ține cont de volumul de cazuri și gradul de încărcare al fiecărui inspector — o aplicație concretă de AI în sprijinul deciziei umane, nu în locul ei.
Din perspectivă tehnică și de securitate, sistemul a fost gândit pentru înaltă disponibilitate, scalabilitate și redundanță completă, cu control al accesului bazat pe roluri și grupuri de utilizatori, conform cerințelor GDPR și principiului „nevoii de a cunoaște”. Una dintre cele mai delicate provocări a fost extinderea conexiunilor la surse guvernamentale suplimentare — fiecare instituție are propriile formate de date, reguli de acces și ritm de răspuns, iar sincronizarea lor într-un flux unic a necesitat coordonare atât tehnică, cât și instituțională. Integrarea cu sisteme recent actualizate, precum REGES, a reprezentat un exercițiu de pionierat — prima integrare de acest tip realizată de respectivul sistem.
Rezultatele din primele trei luni de funcționare a PREVENT 2.0 confirmă nevoia acestui upgrade: peste 6.400 de proceduri de achiziție analizate, cu un buget total de 86 de miliarde de lei, și incidente de integritate identificate în achiziții de aproximativ 2,2 miliarde de lei.